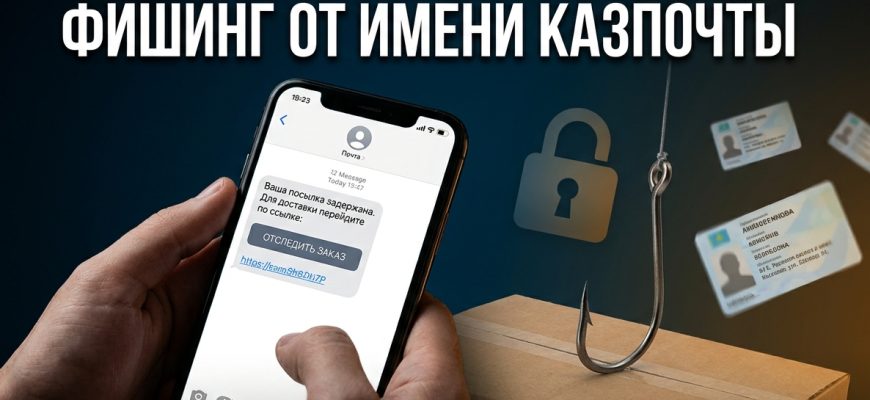
Генеральная прокуратура Казахстана сообщила о новой фишинговой рассылке от имени Казпочты: с 9 ноября 2026 года гражданам приходят сообщения с иностранного номера о якобы предстоящей доставке посылки. Однако ссылка внутри ведет на поддельный сайт, где злоумышленники собирают персональные данные. При этом цель — не деньги напрямую, а базы данных для дальнейших атак. Итак, разбираем механику схемы, риски утечки данных и рабочие способы защиты.
Схема с несуществующей посылкой: как она работает
По сообщению пресс-службы Генеральной прокуратуры, фишинговая рассылка началась 9 ноября: получателям приходят сообщения о предстоящей доставке посылки. При этом отправителем значится иностранный номер +212 6 12 82 15 27. Затем текст предлагает перейти по ссылке и уточнить адрес. Однако ссылка открывает поддельный сайт, имитирующий сервис Казпочты: введенные данные уходят злоумышленникам. Часть рассылки составлена на казахском языке, поэтому охват шире, чем при англоязычном фишинге. Таким образом, одна рассылка закрывает сразу два языковых сегмента аудитории. Именно поэтому Генпрокуратура публикует номер отправителя целиком.
Прежде всего схема нацелена не на разовый перевод, а на сбор персональных данных: адресов проживания, реквизитов документов и контактов. Кроме того, поддельный ресурс работает как площадка для следующего этапа атаки: собранные контакты используют для повторных звонков и сообщений уже от лица банков или служб безопасности. В частности, собранные контакты применяют для целевых звонков, поскольку знание имени и адреса повышает доверие жертвы. Жертва в итоге передает данные добровольно, без взлома и вирусов. Именно поэтому предупреждение Генпрокуратуры касается не только получателей конкретной рассылки, но и всех пользователей, чьи данные могут попасть в такие базы.
Как выглядит мошенническое сообщение от имени Казпочты?
Так, с 9 ноября 2026 года сообщения приходят с номера +212 6 12 82 15 27, в тексте — уведомление о доставке посылки и ссылка для уточнения адреса. Кроме того, часть сообщений составлена на казахском языке, поэтому рассчитана на широкий охват. Напротив, настоящее уведомление почтовой службы содержит трек-номер отправления и не требует перехода по ссылке для подтверждения данных. При этом код страны в номере отправителя — первый сигнал тревоги: казахстанские сервисы используют местные номера и официальные каналы.
Что происходит с персональными данными после утечки
Во-первых, собранной базы достаточно для оформления онлайн-займа. При этом заявку на микрокредит подают по ИИН и данным документа без личного присутствия. Так, агентство по регулированию и развитию финансового рынка предупреждало о кредитах, которые мошенники оформляют на чужое имя: с начала года выявлено около 1,3 тыс. таких займов на 2,1 млрд тенге. В результате на человеке накапливается долг, о котором он узнает от коллекторов или из кредитной истории. При этом долг числится на жертве, пока суд не признает займ недействительным.
Во-вторых, собранные данные применяют для регистрации счетов и кошельков на подставных лиц. Иными словами, такая практика известна как дропперство, и ответственность за передачу реквизитов уже закреплена в отдельной норме уголовного закона. Подробности — в материале об уголовной ответственности за передачу карты. Кроме того, банки отслеживают счета дропперов по поведенческим признакам, о чем подробнее рассказано в разборе того, как банки выявляют дропперов. При этом счет, открытый на чужие данные, рано или поздно блокируют, а владельцу данных приходится доказывать непричастность.
Между тем масштаб проблемы подтверждают региональные данные. Например, в Восточном Казахстане с начала 2026 года зарегистрировано свыше 900 случаев интернет-мошенничества, а ущерб превысил 2,5 млрд тенге. Впрочем, и в других регионах картина похожая: в Северо-Казахстанской области за девять месяцев потеряли более 1,08 млрд тенге. Следовательно, региональная статистика отражает общенациональную тенденцию. При этом спрос на защиту растет: к 1 июня 2026 года сервис самозапрета кредитов «Стопкредит» на портале eGov.kz использовали 6,3 млн раз.
Между тем утечки персональных данных уже становились предметом отдельных расследований: например, история с базой Casino Secrets показала, как продаются и перепродаются сведения о гражданах. Таким образом, фишинговая рассылка от имени Казпочты пополняет этот рынок новыми свежими базами.
Что делать, если перешел по фишинговой ссылке?
Итак, ситуация зависит от того, что именно введено на поддельном сайте. Если страница только открылась и данные не вводились, достаточно закрыть сайт и удалить сообщение. Однако при вводе персональных данных счет идет на минуты, поэтому действует следующий алгоритм.
Если деньги уже ушли, многое зависит от скорости реакции банка. Следовательно, звонок в банк нужен в первые минуты, а не на следующий день. Поэтому первое действие — фиксация обращения, а не переписка с отправителем. Однако практика взыскания с подставных получателей существует, и она разобрана в материале о возврате денег с дропперов через суд. Кроме того, скриншот сообщения пригодится для заявления в полицию. Таким образом, алгоритм из шести шагов занимает меньше часа.
Как отличить настоящее уведомление от фишинга
Поддельные уведомления копируют стиль почтовых сервисов, однако у фишинга есть устойчивые признаки. Итак, сравнение ниже закрывает типичный вопрос получателей о том, как проверить посылку. Между тем мошенники постоянно меняют легенды, поэтому ориентируются не на текст, а на признаки отправителя. Поэтому таблицу ниже стоит сохранить. Вдобавок адресная строка браузера выдает подделку: поддельные сайты живут на посторонних доменах.
| Признак | Фишинговое сообщение | Настоящее уведомление |
|---|---|---|
| Отправитель | иностранный номер с кодом +212 | официальные каналы почтовой службы |
| Ссылка | ведет на поддельный сайт с формой | трек-номер для проверки на qazpost.kz |
| Цель | собрать адрес и персональные данные | сообщить статус отправления |
| Тон | спешка, угроза возврата посылки | нейтральная информация |
Как проверить настоящую посылку Казпочты?
Прежде всего информацию об отправлении проверяют через официальные каналы: сайт qazpost.kz, мобильное приложение или отделение почтовой службы. При этом для проверки нужен трек-номер, который дает отправитель, а не получатель рассылки. Наконец, сотрудники Казпочты не запрашивают персональные данные и коды через ссылки в сообщениях. Однако ссылку из случайного сообщения не используют для проверки ни при каких условиях.
Ответственность мошенников и меры государства
Хищение персональных данных с целью обмана квалифицируется как мошенничество по статье 190 Уголовного кодекса РК. Так, по части первой санкция предусматривает штраф до 1000 МРП, исправительные работы либо лишение свободы до двух лет с конфискацией имущества. При отягчающих обстоятельствах, например в составе группы или в крупном размере, наказание достигает от пяти до десяти лет лишения свободы с конфискацией. Конфискация при этом означает изъятие имущества, полученного преступным путем.
Вместе с тем государство отвечает на волну фишинга системно. Тем не менее потери остаются значительными. Так, за девять месяцев 2026 года заблокировано 8,7 тыс. мошеннических и фишинговых сайтов, а также предотвращено 187 млн мошеннических звонков. Благодаря этому количество зарегистрированных интернет-мошенничеств за тот же период снизилось на 21%. Вдобавок за последние три года потерпевшим возместили 5,9 млрд тенге, а Антифрод-центр Нацбанка заблокировал вывод еще 117 млрд тенге. Кроме того, сформированы «серый» и «черный» списки: более 30 тыс. подозреваемых и свыше 13 тыс. подтвержденных мошенников; банки обязаны возмещать ущерб, если деньги переведены лицу из «черного» списка.
Наряду с блокировками работает и просветительский контур: Генпрокуратура, Нацбанк и региональные полиции публикуют предупреждения о новых схемах. В результате гражданин узнает о новой легенде из официального источника раньше, чем встретит ее в мессенджере. Таким образом, скорость обновления фишинговых легенд требует от граждан привычки проверять любые сообщения о деньгах и посылках через официальные источники.
Что грозит мошенникам за фишинговую рассылку?
Итак, по статье 190 УК РК мошенникам грозит до двух лет лишения свободы по части первой, а при отягчающих обстоятельствах — от пяти до десяти лет с конфискацией имущества. Более того, для квалификации по отягчающей части достаточно работы в группе или крупного размера хищения, поэтому организаторы массовых рассылок попадают под максимальные санкции. При этом сами жертвы, чьи данные использовали без ведома, потерпевшими в уголовном деле признаются отдельно. Впрочем, наказание назначают по совокупности действий, поэтому сроки зависят от роли каждого участника.
Чек-лист цифровой гигиены против фишинга
Предупреждение Генпрокуратуры о несуществующей посылке вписывается в серию атак осени 2026 года. Кроме того, ранее речь шла о лжекурьерах, выманивающих SMS-коды, а Нацбанк сообщал о поддельных письмах на своем бланке. Именно поэтому следующий набор привычек закрывает большинство таких сценариев. Впрочем, базовые правила защиты одинаковы для всех таких атак. Вместе с тем чек-лист работает только при регулярном применении. Поэтому собранный ниже набор правил применим к любой такой рассылке.
В итоге фишинговая рассылка от имени Казпочты подтверждает простую закономерность: мошенники эксплуатируют не слабость технологий, а привычку реагировать быстро. Проверка через официальный сайт занимает минуту. Однако восстановление после утечки данных растягивается на месяцы. Вдобавок стоит периодически проверять кредитную историю: это ранний индикатор чужих займов. Кроме того, проверка занимает несколько минут в приложении банка. Поэтому привычка сверять отправления через официальные каналы превращается в базовую финансовую гигиену. Наконец, скриншоты подозрительных сообщений ускоряют проверку обращения. Итак, шесть привычек заметно снижают риск утечки данных.
Официальные источники:
Данные актуальны на ноябрь 2026 года. Материал носит информационно-публицистический характер. Мнение редакции может не совпадать с позицией автора материала.